
Segurança
O switch esquecido no armário pode dar acesso root a qualquer invasor
5 de novembro de 2026Márcio Petito3 min de leitura
Voltar para notícias
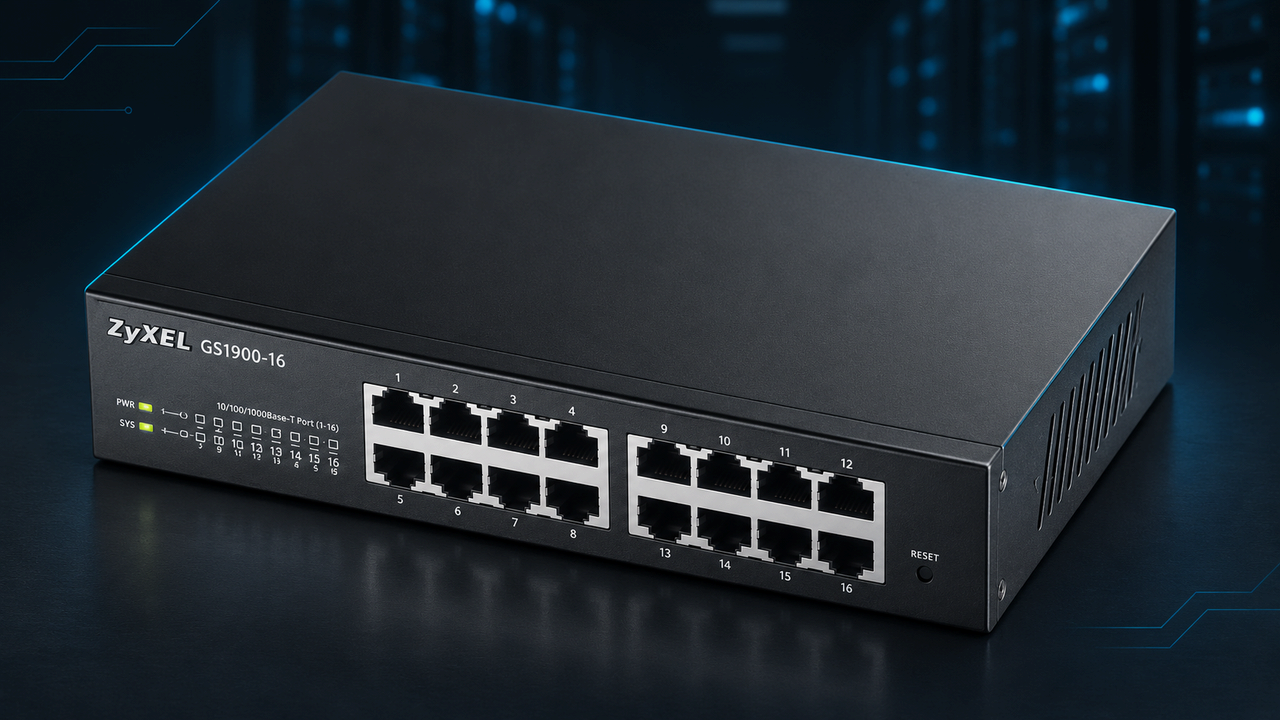
Segundo o boletimsec, a Zyxel confirmou em 11 de outubro de 2026 uma nova vulnerabilidade nos switches gerenciáveis da linha GS1900, registrada como CVE-2026-107441. O problema permite executar comand...
Márcio Petito
CEO da M3Solutions com mais de 20 anos de experiência em tecnologia e segurança
Segundo o boletimsec, a Zyxel confirmou em 11 de outubro de 2026 uma nova vulnerabilidade nos switches gerenciáveis da linha GS1900, registrada como CVE-2026-107441. O problema permite executar comandos como root sem qualquer autenticação. A correção saiu em 22 de outubro e o aviso formal só foi publicado em 3 de novembro. A matéria ainda aponta que a falha atinge o mesmo trecho de código já envolvido em problemas anteriores.
Se você é dono de empresa ou cuida de TI numa estrutura enxuta, talvez a primeira reação seja pensar que "é só um switch". Esse é justamente o tipo de raciocínio que abre portas.
O switch esquecido no fundo do armário
Switch gerenciável costuma ser instalado, configurado e esquecido. Ninguém abre o painel por meses, ninguém confere versão de firmware, e ele segue ali, ligado, no centro de toda a comunicação da rede.
Agora imagine um equipamento assim com uma falha que dá acesso root sem login. Root é o nível mais alto de controle. Quem chega lá pode alterar configurações, espelhar tráfego, derrubar segmentos de rede e usar o aparelho como ponto de apoio para chegar a servidores e estações.
Sem autenticação, o atacante nem precisa de senha vazada ou de um funcionário distraído. Basta enxergar o equipamento pela rede.
O intervalo que incomoda
Repare nas datas. Entre a confirmação da falha e o aviso formal passaram-se quase quatro semanas. A correção chegou no meio do caminho, mas o comunicado oficial veio depois.
Na prática, quem não acompanha os canais certos pode ter perdido a janela para agir. Esse tipo de lacuna é comum no mercado, e não adianta esperar que o fabricante avise com a pressa que a sua operação precisa. A responsabilidade de monitorar é de quem administra.
O que fazer sem entrar em pânico
Notícia de vulnerabilidade pede método, não desespero. Alguns passos simples já reduzem muito o risco:
- Levantar quais switches GS1900 existem na empresa, incluindo os de filiais e de salas técnicas esquecidas;
- Conferir a versão de firmware instalada e comparar com a corrigida pelo fabricante;
- Restringir o acesso à interface de gerenciamento a uma VLAN administrativa, nunca à rede dos usuários;
- Garantir que nenhum equipamento de rede esteja exposto diretamente à internet;
- Registrar a atualização, para que a próxima não dependa da memória de alguém.
Nada disso é sofisticado. O que falta em muitas empresas é um inventário atualizado e uma rotina de revisão. Quando esse controle existe, uma notícia como essa vira tarefa de uma tarde. Quando não existe, vira susto.
Segurança também é redução de custo
Vejo muito gestor tratar atualização de firmware como gasto sem retorno. A conta real é outra. Um incidente em que alguém assume o controle da rede significa parada de operação, horas de investigação e perda de confiança de clientes. Prevenir é, quase sempre, a forma mais barata de resolver o problema.
É por isso que, no trabalho da M3Solutions com pequenas e médias empresas, insistimos em processos otimizados de gestão de ativos e de atualização. Não se trata de comprar mais tecnologia, e sim de saber o que você já tem e mantê-lo em ordem. A resolução de problemas começa antes de o problema aparecer.
A lição que fica
A vulnerabilidade do GS1900 é mais um lembrete de que infraestrutura de rede é alvo, e não apenas servidor e computador de usuário. Equipamentos que "só funcionam" merecem a mesma atenção que o antivírus e o backup.
Também vale desconfiar da falsa sensação de segurança por estar numa rede interna. Basta um dispositivo comprometido lá dentro para que a rede interna deixe de ser confiável.
Minha opinião é direta: quem tem o inventário em dia e o gerenciamento isolado dorme melhor. Quem não tem deveria usar esta notícia como motivo para começar hoje.
E na sua empresa, alguém sabe dizer quantos switches existem e em qual versão de firmware cada um está rodando?
Mais tags em Segurança
Compartilhar:
Precisa de ajuda com TI para sua empresa?
Fale com nossos especialistas e receba uma consultoria gratuita.
FALAR AGORA
